代理解决方案


获取用户信息...
Cloudflare 524 错误怎么解决?原因分析、排查步骤与优化指南
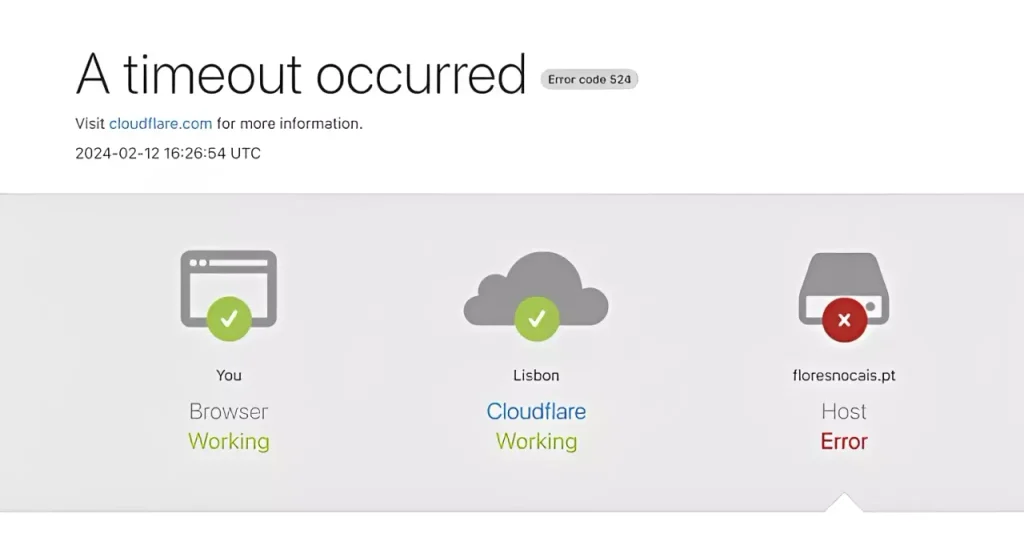
网站接入 Cloudflare 后,突然出现“Error 524: A timeout occurred”,但服务器并未宕机,问题究竟出在哪里?Cloudflare 524 错误通常与源站响应超时有关,可能涉及服务器负载、数据库查询或应用程序执行效率。本文将从错误成因入手,带你逐步排查问题,并掌握对应的解决方法与预防措施。
一、Cloudflare 524 错误是什么?
Cloudflare 524 错误表示 Cloudflare 已成功与源站建立 TCP 连接,但源站未能在规定时间内返回 HTTP 响应,导致请求等待超时。默认情况下,Proxy Read Timeout 为 125 秒,Proxy Write Timeout 通常为 30 秒,分别对应读取响应和向源站写入数据时的超时限制。
排查前,可以先对比常见 HTTP 错误码,判断问题发生在连接阶段还是响应阶段。以下是关于网站出现错误的一些场景:
| 错误码 | 错误含义 | 主要区别 |
|---|---|---|
| 522 | 与源站建立连接或等待连接确认超时 | 连接阶段超时 |
| 524 | 已连接源站,但未及时收到响应 | 响应阶段超时 |
| 504 | 网关等待上游服务器响应超时 | 需结合返回错误的网关判断 |
二、为什么会出现 Cloudflare 524 错误?
1. 源站真实性能过载
如果网站在访问高峰期响应明显变慢,多个页面或接口同时出现 524,可能与源站负载过高有关。当 CPU、内存、数据库连接池或 Web 工作进程等资源不足时,请求容易排队;如果新增请求持续超过服务器的处理能力,响应时间就可能突破 Cloudflare 的超时限制。
2. 应用程序代码效率低下
如果网站首页和普通页面可以正常打开,但报表生成、批量导出或复杂查询等特定功能频繁出现 524,问题可能出在应用程序的执行效率上。
例如,低效 SQL、缺少索引、重复计算,以及等待第三方 API 返回结果,都可能延长单次请求的处理时间。即使服务器整体负载不高,个别耗时过长的请求仍可能超时。
3. 反爬系统的“焦油坑(Tar-pitting)”策略
如果只有部分请求长时间没有响应,而其他请求仍能正常完成,异常也集中在特定访问行为或请求类型上,则可能涉及安全策略。部分系统会采用 Tar-pitting(延迟响应)策略,通过刻意延迟可疑请求来减缓异常流量。如果请求因此长时间得不到响应,就可能间接触发 524。
4. 网络链路过长或上游服务响应缓慢
如果依赖远程 API、数据库或多个后端服务的功能更容易出现 524,问题可能并不在源站本身,而是出在请求依赖的其他服务上。
源站收到请求后,往往还需要等待上游服务完成处理;一旦出现响应缓慢、连接等待或处理阻塞,即使源站能够正常接收请求,也可能无法在规定时间内返回 HTTP 响应。
三、Cloudflare 524 错误排查方法与解决路径
Step 1:确认错误范围
记录错误发生时间、请求 URL 和 Cloudflare Ray ID,判断问题是影响整个网站,还是集中在某个页面或 API 接口。也可以使用 curl 测试请求耗时:
curl -sS -o /dev/null -w \

"状态码: %{http_code}\n总耗时: %{time_total}s\n" \

"https:// xxxxx .com /api"
将地址替换为实际请求地址。如果请求长时间没有响应,需结合源站日志进一步判断;如果只有特定接口异常,应优先排查对应的业务逻辑。
Step 2:检查源站日志与资源
登录服务器后可先查看 Nginx 错误日志,同时检查 CPU、内存、数据库连接数和应用程序日志。如果服务器资源持续接近上限,可能存在请求排队或处理能力不足;如果出现慢查询,则应继续检查数据库执行情况。
如果源站没有对应的请求记录,还需检查请求是否到达源站,并排查负载均衡器、反向代理等中间环节。日志路径可能因系统配置而异,应以实际环境为准。
Step 3:优化耗时请求
如果问题集中在特定接口,应优先定位耗时操作,而不是直接增加服务器资源。
- 数据库查询缓慢:检查慢查询日志、索引和 SQL 执行计划,优化低效查询
- 重复计算或读取:对频繁访问的数据使用缓存,减少重复处理
- 批量任务耗时过长:对报表生成、数据导出等操作采用分页、分批处理或异步任务,避免单次请求持续等待
- 依赖外部 API:设置合理的连接和读取超时,并处理异常重试,防止外部服务拖慢整个请求
完成优化后,重新测试原先容易超时的请求,对比响应时间,确认问题是否改善。
Step 4:排查网络链路与代理配置
如果524错误主要出现在自动化采集或高并发请求中,可以先降低并发数、适当增加请求间隔,并设置带退避机制的重试策略,避免失败请求反复堆积。同时检查目标网站是否限制访问频率,以及网络链路是否稳定。
更换网络出口后,若请求耗时或连接成功率出现明显变化,可以进一步检查网络延迟、连接稳定性和目标网站的访问限制。如果问题集中在特定网络环境,还应检查代理配置、DNS 解析和中间代理服务,判断请求是否在到达源站前就出现异常。
Step 5:调整 Cloudflare 超时策略
如果业务本身需要较长的处理时间,应优先调整请求架构,而不是单纯延长等待时间。
- 采用异步任务:对报表生成、大文件导出等操作,可先返回任务 ID,再通过状态查询接口获取进度,完成后再下载结果
- 评估超时限制:符合条件的 Enterprise 用户,可根据 Cloudflare 当前文档和账户配置评估调整 Proxy Read Timeout
- 使用独立 DNS-only 子域名:对适合直连源站的长时间任务,可评估绕过 Cloudflare 代理,但必须同步配置源站访问控制和安全防护
还需注意,Nginx、PHP 的超时参数与 Cloudflare 的代理超时限制相互独立。修改源站配置不代表 Cloudflare 的限制会同步变化,具体可调整范围应以当前套餐和配置为准。
四、如何预防 Cloudflare 524 错误出现?
1. 保持网络出口稳定
当网站出现 Cloudflare 524 错误时,除了关注源站性能,还要定期检查网络延迟、连接稳定性和 IP 访问状态。线路波动、出口 IP 频繁变化或 IP 被目标网站限制,都可能导致请求失败,增加排查难度。
对于依赖代理访问海外网站的业务,选择代理时应兼顾线路稳定性、IP 来源和目标网站的访问要求,避免因出口质量不佳或 IP 特征不匹配,导致延迟较高、连接不稳定或 IP 被目标网站限制等问题。
这时可以考虑使用IPStar提供的住宅代理,其住宅网络来源真实可靠,而ISP代理的网络属性会更贴近真实本地用户,能够减少因IP出口问题,导致增加网络加载时间造成的超时。
实际使用时,建议先测试目标网站的连接成功率、响应时间和访问稳定性,再根据业务需求调整配置。需要注意,稳定的网络出口有助于排除网络侧干扰。
2. 建立监控预警系统
进入 Cloudflare 控制面板的 Speed > Origin Analytics,查看源站响应时间、错误率和耗时较长的请求路径。重点关注 P95 响应时间,如果持续接近超时阈值,应及时排查对应接口,而不是等到 524 大量出现后再处理。
同时,可以结合服务器的 CPU、内存和数据库监控设置预警。当响应时间持续上升或资源使用率接近上限时,及时检查慢查询、请求堆积等问题,避免故障扩大。
3. 建立长任务异步处理机制
批量导出、大规模数据采集和复杂计算等任务,尽量不要让单个 HTTP 请求一直等待执行完成。可以将任务放入队列,由后台程序处理,接口先返回任务 ID。
后续通过状态查询接口获取任务进度,完成后再下载结果。这样既能避免长时间等待触发 524,也能减少请求占用服务器资源。Cloudflare 官方也建议对大型 HTTP 任务采用状态轮询机制。
4. 优化源站与数据库性能
定期检查慢查询日志、缓存命中率和服务器并发情况,找出耗时较长的接口并进行优化。流量波动较大的业务,还可以结合限流、负载均衡和弹性扩容,减少请求集中涌入导致的排队。
如果某个接口经常接近超时阈值,应优先优化查询逻辑或拆分任务,再根据实际负载调整资源配置。不要单纯延长超时时间,否则请求处理效率没有改善,仍可能再次出现 524。
五、FAQ
Q1:Cloudflare 524 错误是服务器宕机了吗?不一定。524 通常表示 Cloudflare 已连接源站,但没有及时收到响应。服务器仍可能运行正常,只是某些请求处理过慢。
Q2:修改 Nginx 超时时间后,为什么仍然出现 524?Nginx 的超时设置与 Cloudflare 的 Proxy Read Timeout 并不相同。如果 Cloudflare 的等待时间先达到限制,单独延长 Nginx 超时仍无法解决问题。
Q3:Cloudflare 524 和 522 错误有什么区别?522 表示 Cloudflare 与源站建立连接时超时,优先检查连接和源站可达性;524 则表示连接已建立,但源站未能在规定时间内及时返回 HTTP 响应,优先检查处理耗时和源站性能。
六、总结
Cloudflare 524 错误的核心是源站响应超时。排查时,应从异常请求入手,逐步检查服务器、数据库、应用程序及网络链路。日常应做好性能监控,及时优化耗时任务;对于长任务,优先采用异步处理。只有明确业务需求后,再评估调整超时配置,避免治标不治本。
文章大纲
- Cloudflare 524 错误怎么解决?原因分析、排查步骤与优化指南
- 一、Cloudflare 524 错误是什么?
- 二、为什么会出现 Cloudflare 524 错误?
- 1. 源站真实性能过载
- 2. 应用程序代码效率低下
- 3. 反爬系统的“焦油坑(Tar-pitting)”策略
- 4. 网络链路过长或上游服务响应缓慢
- 三、Cloudflare 524 错误排查方法与解决路径
- Step 1:确认错误范围
- Step 2:检查源站日志与资源
- Step 3:优化耗时请求
- Step 4:排查网络链路与代理配置
- Step 5:调整 Cloudflare 超时策略
- 四、如何预防 Cloudflare 524 错误出现?
- 1. 保持网络出口稳定
- 2. 建立监控预警系统
- 3. 建立长任务异步处理机制
- 4. 优化源站与数据库性能
- 五、FAQ
- 六、总结